Motadata ServiceOps 8.7.8 Release Notes

Motadata ServiceOps 8.7.8 delivers practical operational improvements.

Motadata ServiceOps Release Notes Version 8.7.8 16.10.2026
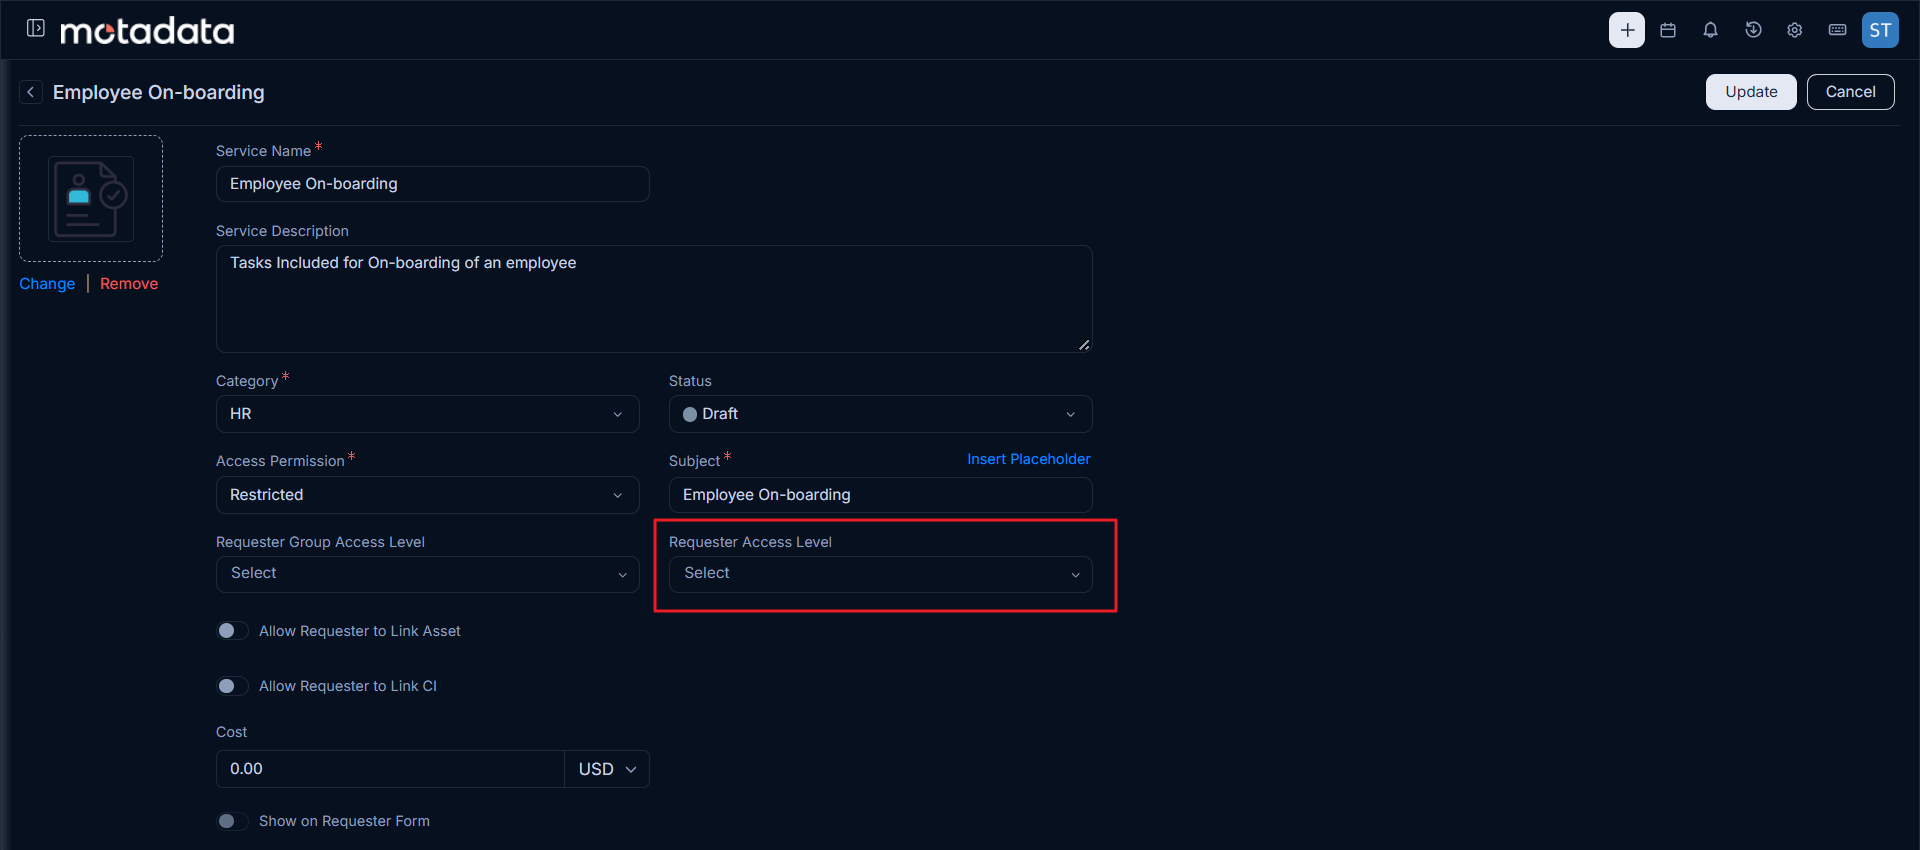
Service Catalog access permission

Anforderungsmanagement

Service Catalog Access für einzelne Requester

Admin > Servicekatalog

Sie können nun Zugriff auf eine Service-Kategorie oder einen Service direkt an bestimmte Requester vergeben, ohne eine Requester-Gruppe nur für diese zu erstellen. Legen Sie in Admin > Service Catalog die Zugriffsberechtigung auf Eingeschränkt fest und wählen Sie eine beliebige Kombination von Requestergruppen und einzelnen Requestern aus. Nur die ausgewählten Benutzer können das Element im Support-Portal sehen und anfordern.

Schnellere Zulassungen mit automatischem Self-Approval Skip

Überspringen Genehmigung im Fall Requester ist auch der Approver / Besitzer

Genehmigungsworkflows bewegen sich jetzt schneller: Wenn der Anforderer oder Besitzer eines Datensatzes auch ein Genehmiger ist, wird die Genehmigungsphase automatisch übersprungen. Techniker können Assets erstellen, aktualisieren oder verschieben und ihre Arbeit sofort fortsetzen. Die übersprungene Phase wird als Vorab genehmigt markiert und der Rest des Workflows wird wie gewohnt fortgesetzt. Dies funktioniert über alle Module, die Zulassungen unterstützen und mit jedem Zulassungsstufentyp. Um es einzuschalten, aktivieren Sie Überspringen Genehmigung in Fall Requester ist auch der Approver / Besitzer unter Admin > Genehmigungs-Workflow > Genehmigungseinstellung. Es ist standardmäßig ausgeschaltet.

Service Catalog access permission
Skip approval
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.

Asset-Management

Hinzufügen von Standort, Abteilung, Anbieter und Unternehmen zu Softwarelizenzen

Standort

Sie können jetzt Standort, Abteilung und Anbieter auf Softwarelizenzen sowie Unternehmen aufzeichnen, wenn MSP aktiviert ist. Dies macht es einfacher zu sehen, wer jede Lizenz besitzt, wo sie verwendet wird und wer sie geliefert hat. Diese Felder funktionieren überall, wo Sie Lizenzen verwalten: beim Erstellen und Anzeigen einer Lizenz, in Listenfiltern, Spaltenauswahl und Exporten, in CSV- und Excel-Importen, in Softwarelizenzberichten sowie in Dashboard-Widget- und KPI-Bedingungen. Die v1 API unterstützt sie auch, zusammen mit Version, Kaufdatum, Kosten und Lizenzschlüssel, so dass Integrationen Ihre Lizenzdaten vollständig halten können.

Konfigurierbare eindeutige Kennung für Asset und CI Import

Asset- und CI-Importe sind jetzt präziser. Sie können einen oder mehrere Identifikatoren wie die Seriennummer auswählen, um importierte Daten mit vorhandenen Datensätzen abzugleichen. Jede importierte Zeile aktualisiert genau den Datensatz, zu dem sie gehört, auch wenn mehrere Assets denselben Namen und Typ haben, so dass Ihr Asset und die CMDB-Daten korrekt und zuverlässig bleiben. Dies ist für Hardware, Software und Nicht-IT-Assets und CIs verfügbar.

Create software details page
Software License details page
Unique Identifier for import
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.

Admin und Konfiguration

Print Template Support für Release, CI und Contract

Admin > Druckvorlagen

Sie können jetzt Release-, CI- und Vertragsdatensätze mit anpassbaren Druckvorlagen drucken, sodass jeder Ausdruck professionell aussieht und genau die Informationen enthält, die Sie benötigen. Erstellen Sie mehrere Vorlagen für jedes Modul, legen Sie eines als Standard fest und fügen Sie Platzhalter für Systemfelder, benutzerdefinierte Felder und Organisationsdetails hinzu. Vorlagen werden unter Admin > Vorlagen drucken mit dem gleichen Editor und Platzhaltern verwaltet, die Sie bereits für Anforderungs-, Änderungs- und Problemvorlagen verwenden.

Flexibler SSO Login Umfang mit Benutzerausschlüssen

Alle Benutzer

Administratoren haben jetzt mehr Kontrolle darüber, wie sich Benutzer anmelden. SSO-only-Login kann auf Alle Benutzer, Nur Anforderer oder Nur Techniker angewendet werden, und bestimmte aktive Benutzer können ausgeschlossen werden, damit sie sich weiterhin mit lokalen Anmeldeinformationen anmelden. Dies macht es einfach, SSO dort durchzusetzen, wo es benötigt wird, während die Ausnahmen zugelassen werden, die Ihre Organisation benötigt. Wenn SSO für alle Benutzer erzwungen wird, zeigt die Anmeldeseite nur die Option SSO an, um das Anmelden zu vereinfachen. Jede Konfigurationsänderung wird im Konfigurationsaudit aufgezeichnet, sodass Änderungen vollständig nachvollziehbar bleiben. Diese Einstellungen sind unter Admin > SSO-Konfiguration > SSO-Präferenz verfügbar.

Schnellere, flexiblere Techniker- und Requestersuche

Techniker- und Requester-Lookup-Felder verwenden jetzt Elasticsearch, so dass Benutzer durch Teiltext anstelle von nur genauen Übereinstimmungen gefunden werden können. Dies macht das Finden und Auswählen von Benutzern schneller und einfacher, insbesondere in Organisationen mit einer großen Anzahl von Benutzern. Die Suche nach E-Mail-Adresse gibt jetzt nur noch den Benutzer mit dieser genauen Adresse zurück, nicht jeden Benutzer, der die gleiche E-Mail-Domain teilt.

CI Print Template list
SSO Preference settings
Elastic Search
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.

Unterstützungskanäle

Email-to-Ticket: Filter gemeinsam zulassen und ignorieren

erlauben

Mit E-Mail-Servern können Sie jetzt gleichzeitig Filter zulassen und ignorieren konfigurieren, anstatt nur einen auszuwählen. Im Abschnitt E-Mail-Filter können Sie E-Mail-Adressen und Domains sowohl unter Erlauben als auch unter Ignorieren sowie Betreff-Keywords unter Ignorieren hinzufügen. Dies ermöglicht es, bestimmte Absender von einer ignorierten Domain zuzulassen oder bestimmte Absender von einer erlaubten Domain zu blockieren. E-Mail-Adressenregeln haben Vorrang vor Domänenregeln, und E-Mails, die mit einem ignorierten Betreff-Keyword übereinstimmen, erstellen niemals Tickets. Bestehende Filterkonfigurationen werden nach dem Upgrade beibehalten, ohne dass Änderungen erforderlich sind.

Incoming server email filters
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.

Automatisierung und Workflow

Ausdrücke in der Run Webhook URL

Die Workflow-Aktion Ausführen von Webhook ist jetzt flexibler: Das URL-Feld unterstützt Ausdrücke, sodass die Webhook-URL dynamisch aus den Datensatzwerten erstellt werden kann, wenn der Workflow ausgeführt wird. Dies gibt Ihnen mehr Kontrolle darüber, wo jeder Webhook-Anruf gesendet wird, und macht Webhook-basierte Workflows einfacher anzupassen.

Expression Builder enhancements
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
Motadata ServiceOps Release Notes 8.7.8
Source: Motadata Documentation
→