Oracle Cloud Infrastructure (OCI) Monitoring hinzugefügt
Mit dieser Version stellt Motadata ObserveOps Monitoring-Unterstützung für Oracle Cloud Infrastructure vor. Compute Instances, File Storage, Object Storage und Block Storage sind jetzt mit einem dedizierten Oracle Cloud Discovery-Typ unter der Kategorie Cloud auffindbar. Dedizierte Service-Level- und Ressourcen-Level-Vorlagen werden zusammen mit KPI-Dashboards für jeden OCI-Servicetyp bereitgestellt.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
Benutzerdefinierte Berichte jetzt für APM, RUM und NetRoute Module verfügbar
Mit dieser Version unterstützt der Custom Report Builder nun APM, RUM und NetRoute als Berichtsquellen. Benutzer können Chart-, Grid-, Top-N-, Counter- und Aggregationsberichte für Anwendungsspuren, Real-User-Überwachungsdaten und Netzwerkroutenmetriken mit dem gleichen vertrauten Berichtserstellungsworkflow erstellen, der für andere Module verfügbar ist.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
Topologie-Visualisierung & Usability-Erweiterungen
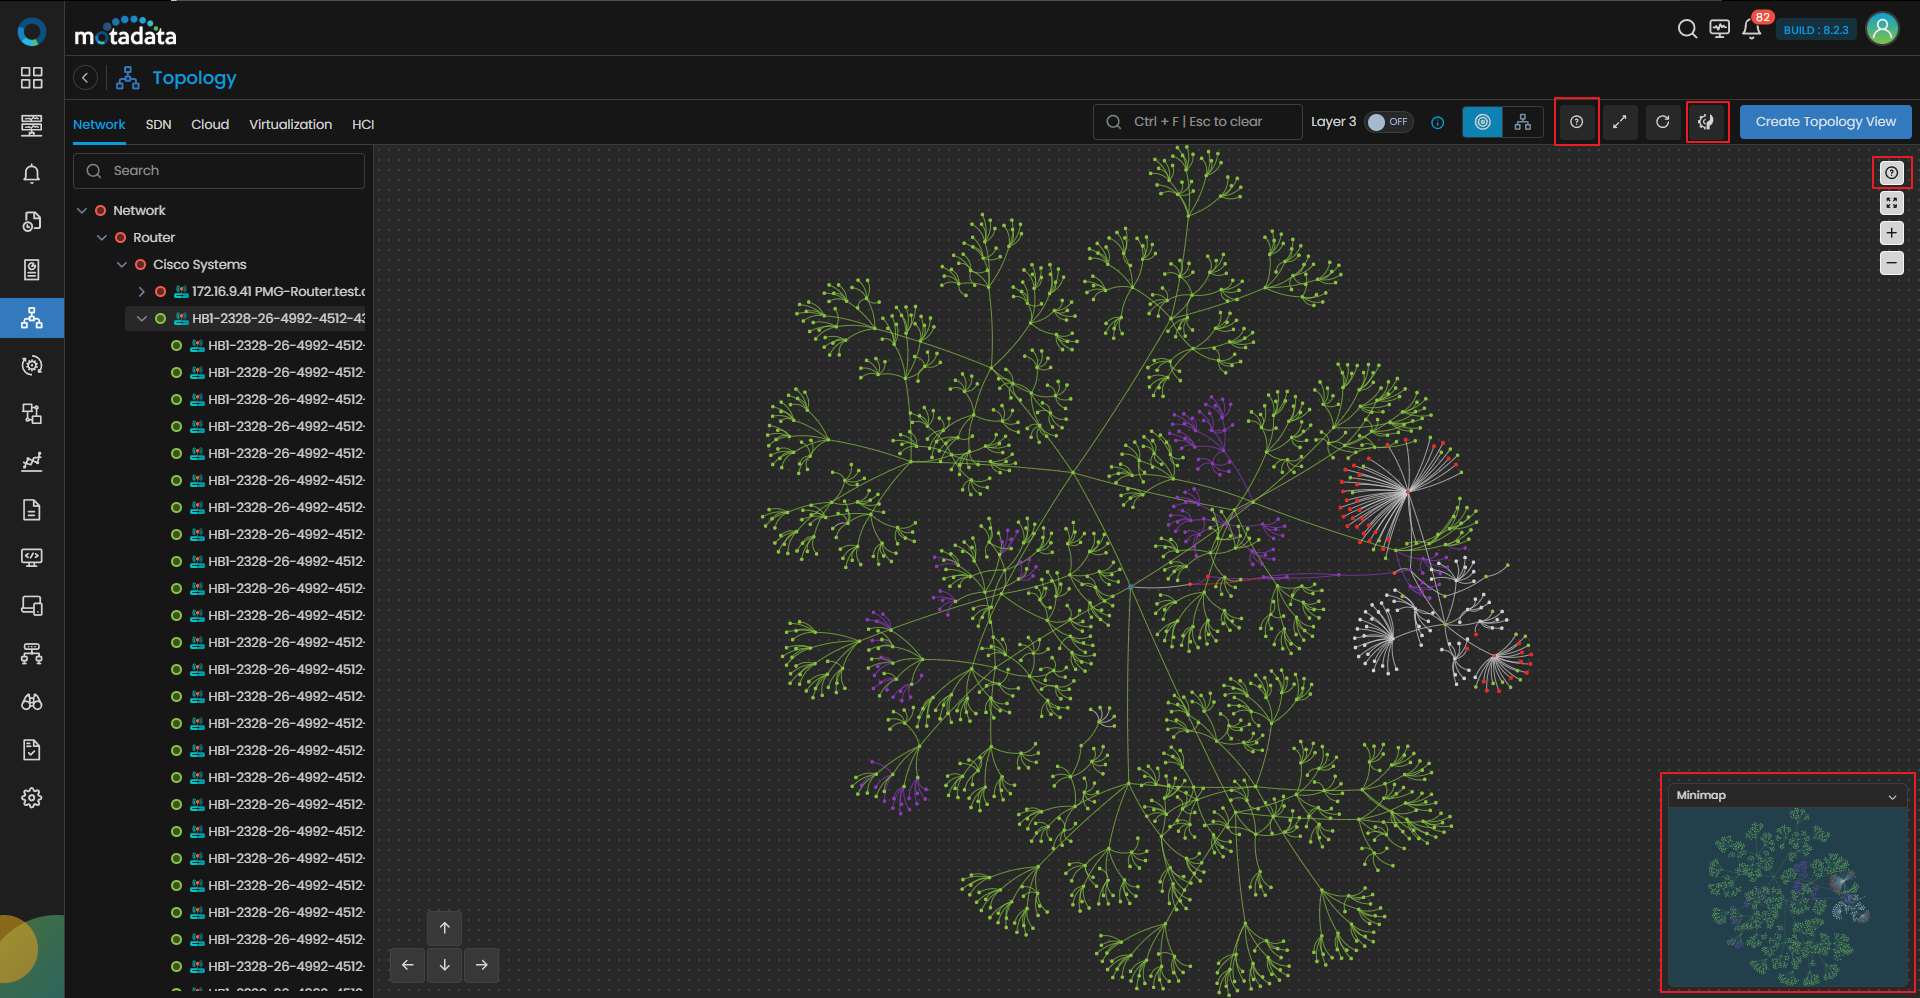
Das Topology-Modul wurde um Tastaturnavigation, erweiterte Layout-Konfiguration mit Live-Vorschau und verbesserte Symbolleisten-Interaktionen erweitert, um Operationen über alle Ansichten hinweg zu optimieren. Gespeicherte Topologieansichten werden nun nach dem Aktualisieren beibehalten, wodurch die wiederholte Navigation zum Root-Knoten eliminiert wird. Das SDN-Link-Rendering wurde verbessert, um überlappende Verbindungen zu verhindern und klarere Topologiebeziehungen zu gewährleisten. Die Sichtbarkeit des Gerätenamens ist für längere Etiketten optimiert, und der Verbindungsschweregrad wird jetzt in Echtzeit aktualisiert, wobei das Verhalten des Knotens für genauere und sofortigere Erkenntnisse angepasst wird.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
APM Side-by-Side-Vergleich Ansicht eingeführt
In APM wurde eine neue Vergleichsansicht eingeführt, mit der Benutzer zwei einzelne Dienste nebeneinander mit der Zeitbereichsauswahl für jede Seite platzieren können. Der Vergleich überdeckt Performance-Regressionen und Release-Unterschiede auf einen Blick und beschleunigt die Validierung nach dem Einsatz und die umgebungsübergreifende Fehlersuche.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
Business Service Tagging für Application Services eingeführt
Mit dieser Version können Teams nun einzelne Microservices, die über OTel instrumentiert werden, in Business Services gruppieren, zum Beispiel "Checkout" oder "Payment Processing". Einmal getaggt, werden Business Services zu erstklassigen Filter-, Gruppierungs- und Analysedimensionen in APM-Dashboards und bieten eine Business-Level-Ansicht über technische Service-Instanzen.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
AWS API Gateway Monitoring hinzugefügt
Mit dieser Version bietet Motadata ObserveOps End-to-End-Monitoring-Unterstützung für AWS API Gateway. Das Discovery-Profil listet automatisch alle API-Gateway-Ressourcen in einer ausgewählten AWS-Region auf, und sowohl Überwachungsvorlagen auf Service- als auch auf Ressourcenebene sind sofort verfügbar, sodass die Teams für jede Gateway-Ressource einen Überblick über Anforderungsdurchsatz, Latenz, Fehlerraten und Verfügbarkeit erhalten.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
vCenter Appliance Monitoring über VMware API hinzugefügt
Mit dieser Version erstreckt sich das VMware-Monitoring nun auch auf vCenter Server als erstklassige Managed Entity. Die Plattform integriert sich in VMware Appliance APIs, um den Zustand auf Appliance-Ebene, den individuellen vCenter-Servicestatus und funktionale KPIs zu erfassen. vCenter VMs werden automatisch erkannt, und ein dediziertes Dashboard deckt Verfügbarkeits- und Leistungsdaten für die Virtualisierungssteuerungsebene auf.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
OTel Native Instrumentation für C++ und Ruby Added
Mit dieser Version unterstützt APM nun die Trace- und Spannensammlung für Anwendungen, die in C++ und Ruby geschrieben sind. C++ wird sowohl in Host/VM- als auch in Kubernetes-Umgebungen unterstützt, während Ruby für Host/VM-Bereitstellungen mit benutzerdefinierten Attributen, Fehlerstatuserfassung und Span-Anreicherungsfunktionen unterstützt wird.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
APM verfolgt erweiterte Cloud-Native-Bereitstellungsmodelle
APM-Tracing und Instrumentierung umfasst jetzt alle wichtigen Programmiersprachen wie Java, .NET, Python, PHP, Node.js und Go, über EKS, OKE, GKE. Dies ermöglicht eine verteilte End-to-End-Trace, unabhängig davon, wo Anwendungs-Workloads ausgeführt werden.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
Custom Business KPI Injection unterstützt
Mit dieser Version können Anwendungsteams domänenspezifische Geschäftsattribute, KPIs und Identifikatoren aus dem Quellcode direkt mit dem OTel SDK in APM schieben, ohne auf Produktupdates oder benutzerdefinierte Instrumentierungsarbeiten zu warten. Diese benutzerdefinierten Attribute werden als indexierbare, aggregierte Zähler gespeichert und stehen sofort für die Erstellung von Widgets und die Erstellung von Dashboards im Custom Attribute Manager zur Verfügung.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
HTML-Export für Berichte hinzugefügt
Berichte können jetzt als herunterladbare HTML-Dateien neben CSV und PDF exportiert werden. Der HTML-Export bewahrt die Berichtsstruktur und Datenformatierung in einem browserfreundlichen, druckbaren Format, das ohne PDF-Viewer geteilt werden kann.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
OOTB NCCM Runbooks für Cisco NetFlow hinzugefügt
Zwei vorgefertigte Runbooks sind jetzt in NCCM verfügbar, um NetFlow auf Cisco-Geräten zu aktivieren und zu deaktivieren. Administratoren können beide Aktionen von der NCCM-Konsole aus ausführen, ohne CLI-Skripte zu schreiben, wodurch die Konfigurationszeit reduziert und konsistente NetFlow-Einstellungen in der gesamten Netzwerkflotte sichergestellt werden.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
Unified Incident Declaration für alle Politiktypen eingeführt
Vorfälle können nun von jedem Richtlinientyp wie Log, Flow, Trap, APM und RUM mit einem einzigen konsistenten Workflow deklariert werden. Zuvor wurde die Vorfallserklärung nur teilweise für Trap-Richtlinien unterstützt. Diese Änderung gibt Operationsteams einen einheitlichen Incident-Management-Pfad, unabhängig von der ursprünglichen Datenquelle.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
WAN Link Monitoring für Cisco NCS 5500 IOS XR hinzugefügt
Mit dieser Version bietet Motadata ObserveOps Unterstützung für die Erkennung und Überwachung von WAN-Verbindungen auf Cisco NCS 5500 IOS XR-Routern mit IPSLA über SSH. Die Plattform sammelt WAN-Leistung und SLA-Metriken direkt vom Gerät mit SSH-Anmeldeinformationen. Es sind keine zusätzlichen Mittel oder separate Sonden erforderlich.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
Server-Visualisierung von Front und Rear Panel für Dell iDRAC und HPE iLO hinzugefügt
Der Hardwarestatus / Sensor wird über SNMP über Dell iDRAC- und HPE iLO-Verwaltungsschnittstellen überwacht, die jetzt als grafische Front- und Rückansicht mit Echtzeit-LED-Anzeigen für Strom, Gesundheit, Festplatte, NIC, UID und PSU dargestellt werden. Dieses visuelle Modell bietet L1/L2-Operatoren während der Fehlerbehebung einen unmittelbaren physischen Kontext, ohne dass ein Konsolenzugriff erforderlich ist.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
Umbenannte und konfigurierte Richtlinien-Tabs im Monitoring hinzugefügt
Mit dieser Version wurde die Registerkarte "Aktive Richtlinie" in "Aktive Warnung" über alle Überwachungsmodule, die Netzwerk, SDN, Server und Apps, Speicher, Virtualisierung, HCI, Datenbank, Cloud, Container und andere sind, umbenannt, um genau zu reflektieren, dass aktive Warnungen angezeigt werden, nicht Richtliniendefinitionen. Daneben wurde eine neue Registerkarte "Konfigurierte Richtlinie" eingeführt, die eine zentrale Sichtbarkeit aller für ein Gerät mit Exportfähigkeit konfigurierten Richtlinien für Compliance- und Berichtsfälle bietet.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
APM-Ansicht zeigt jetzt Schweregradindikatoren an
Die APM-Ansicht zeigt jetzt konsistente Farbindikatoren für den Schweregrad an, sodass Teams die Auswirkungen sofort beurteilen können. Diese Verbesserung konsolidiert die Beobachtbarkeit von Anwendungen und reduziert die Zeit, die benötigt wird, um hochgradige Bedingungen auf einen Blick zu identifizieren.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
Trace Scatter Plot jetzt Filtergitter
Durch Auswählen eines Zeitbereichs im Streudiagramm in der APM-Trace-Ansicht wird nun das Trace-Raster so gefiltert, dass nur Spuren angezeigt werden, die innerhalb des ausgewählten Fensters begonnen haben. Zuvor zeigte das Raster die vollständige Trace-Liste unabhängig von der Scatter-Plot-Interaktion an und trennte die visuelle Auswahl von den Tabellendaten darunter.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
Datenbank Operation Type Filter hinzugefügt in APM
Mit dieser Version können Benutzer mit einem neuen Filter im APM-Datenbankregister bestimmte Datenbankbetriebstypen wie SELECT, INSERT, UPDATE, DELETE und andere mit einer einzigen Auswahl isolieren.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
Wartung Widget Drill-down und Berichte zeigen jetzt Grund Spalte
Die Wartungs-Gauge-Widget-Drill-Down- und Wartungs-bezogenen Berichte enthalten nun die Grundspalte, die den Grund für die Platzierung eines Geräts unter Wartung und den Namen des Benutzers, der es initiiert hat, anzeigt. Dies gibt Betriebsteams den Kontext, der benötigt wird, um Wartungsmaßnahmen ohne zusätzliche manuelle Untersuchung zu verstehen.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
Unified Visibility Controls für Dashboards und gespeicherte Ansichten eingeführt
Öffentliche und private Sichtbarkeitseinstellungen sind jetzt für benutzerdefinierte Dashboards, Out-of-the-Box-Dashboards, gespeicherte Metric Explorer-Ansichten, gespeicherte Protokollansichten und gespeicherte Topologieansichten konsistent. Benutzer können den öffentlichen oder privaten Status auf OOTB-Dashboards umschalten, Dashboards als persönliche Standardeinstellungen markieren und Inhalte mit bestimmten Benutzern oder Benutzerprofilen teilen.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
Instanz-IP-Adresse jetzt als Alarm Macro verfügbar
Mit dieser Version ist ein neues Makro $$$instance.ip$$$ für die Verwendung in Warnmeldungen und Benachrichtigungsvorlagen verfügbar. Es löst sich zur IP-Adresse der überwachten Instanz auf und arbeitet konsistent über alle Gerätetypen mit einer zugehörigen IP-Adresse hinweg.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
Gauge Widget jetzt zugänglich über REST API
Der Gauge-Widget-Typ ist nun über die REST-API über die Widget-ID zugänglich. Die Antworten umfassen entsprechende Erfolgs- und Fehlercodes mit beschreibenden Fehlermeldungen.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.
Alarmweiterleitung über Syslog und SNMP Trap
Motadata ObserveOps ermöglicht nun die Echtzeit-Alarmweiterleitung an externe Systeme mit Syslog und SNMP Trap. Benutzer können Ziele konfigurieren, Template-basierte Integrationsprofile erstellen und diese Richtlinien basierend auf dem Schweregrad für eine nahtlose und zuverlässige Alarmbereitstellung zuordnen.
Dieser Bereich wird häufig mit getrennten Werkzeugen oder manuellen Prozessen verwaltet, wodurch Transparenz und Verantwortlichkeit leiden.
Die Verbesserung kann manuellen Aufwand reduzieren, die operative Kontrolle erhöhen und schnellere Reaktionen unterstützen.