
Motadata ObserveOps 8.2.1 Sürüm Notları
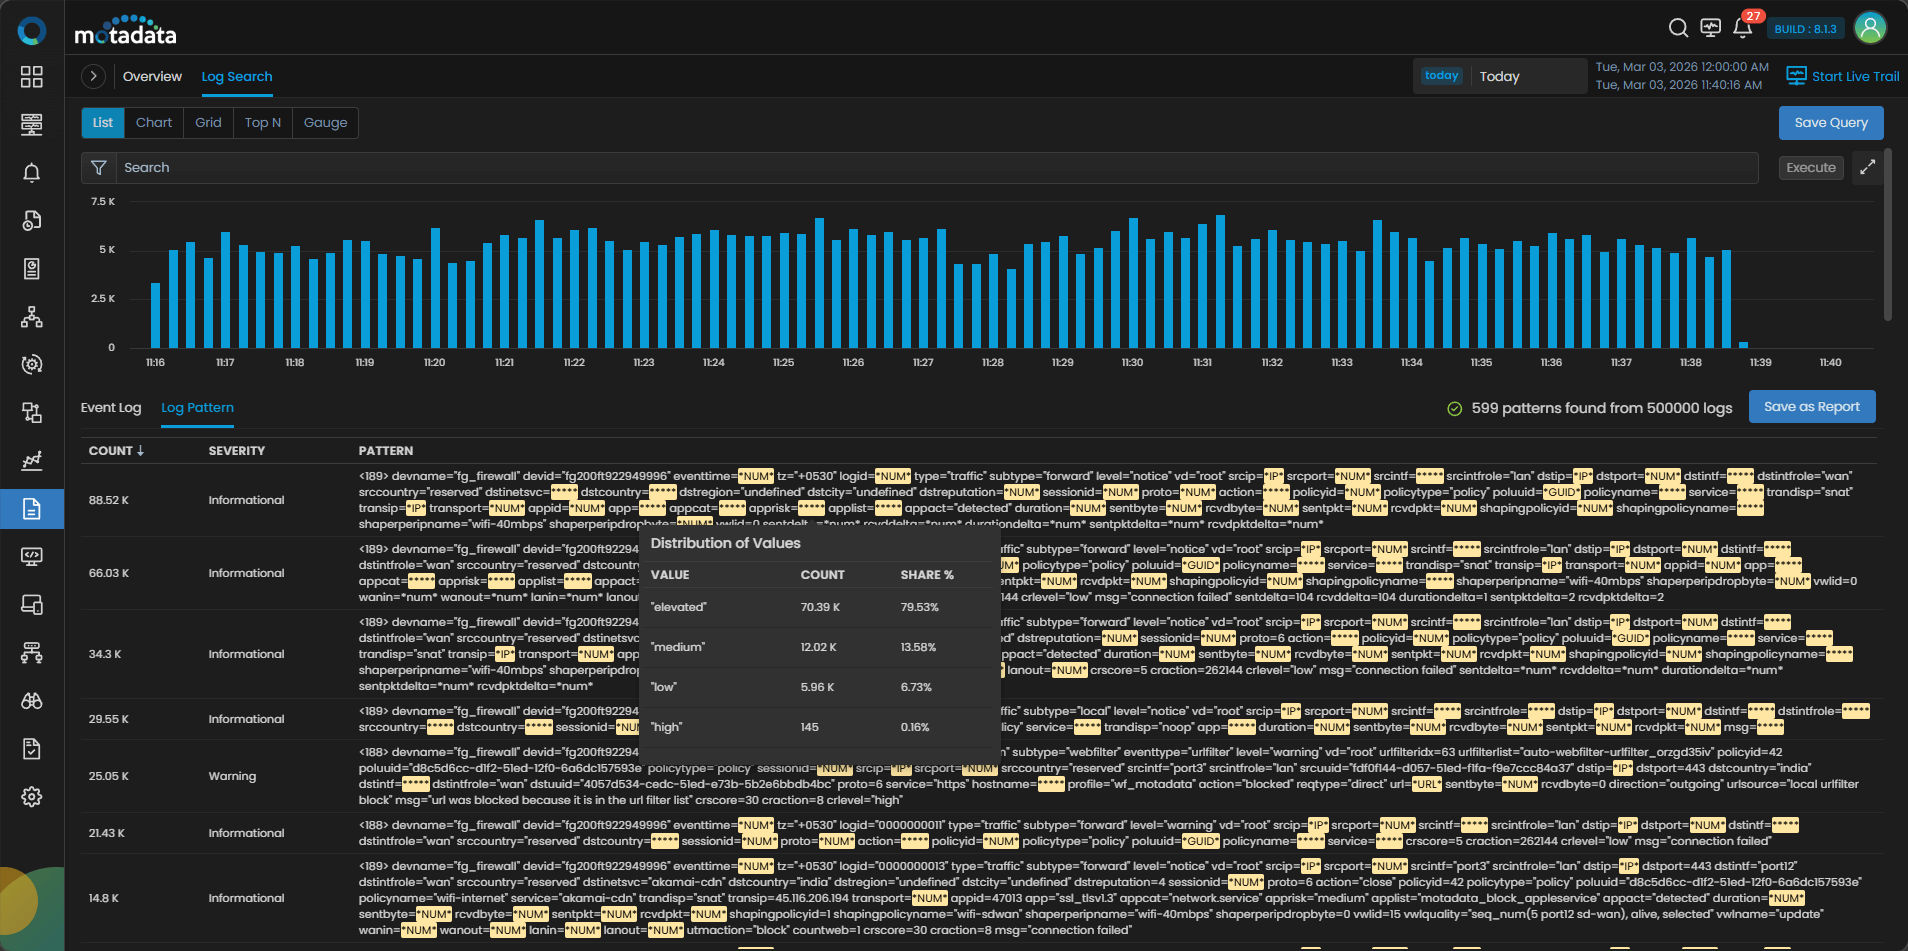
Motadata ObserveOps 8.2.1, güvenlik, endpoint operasyonları ve servis süreçlerinde doğrudan iş sonucuna dokunan geliştirmelere odaklanıyor. Güvenlik Vulner yükümlülükleri Adrese operasyonel olarak daha güçlü hale gelirken, Log Pattern Detection Implemented kapsamı genişliyor ve Kubernetes-Based Application Instrumentation eklendi ile servis akışlarındaki manuel adımlar azalıyor. Bu sürüm; araçlar arası geçişi azaltmayı, uygulamayı standartlaştırmayı ve tespitten ya da talepten çözüme kadar sahipliği netleştirmeyi hedefliyor.
Kubernetes-Based Application Instrumentation eklendi
Kubernetes temelli Uygulama Aleti, konteyner izlemesini artırmak için eklenmiştir. Bu özellik Kubernetes kümeleri üzerinde çalışan uygulamalara daha ayrıntılı öngörüler sağlar, gözlemlenebilirlik ve sorun giderme yetenekleri sağlar.
OOTB Log Uyum Raporları Tanıdı
Bu sürümle, Motadata AIOps, OOTB Log Uyumluluk Raporlarını uyum yönetimini kolaylaştırmak için tanıttı. Bu önceden inşa edilen raporlar, organizasyonların hızlı bir şekilde değerlendirmelerine ve çeşitli düzenleyici gereksinimlere uymasına yardımcı olur.
Aruba Central Entegrasyonu Son Şirketware Tespiti için
Aruba Central Entegrasyonu en son donanım algılaması ağ yönetimini geliştirmek için uygulandı. Bu özellik, kullanıcıların Aruba cihazları için en son bilgisayar versiyonlarıyla, ağ güvenliğini ve performansını geliştirmelerini sağlar.
AWS EKS İzleme Desteği eklendi
AWS EKS İzleme desteği, bulut konteyner yönetimini geliştirmek için eklendi. Bu yeni özellik, kullanıcıların Amazon EKS kümelerini daha etkili bir şekilde izlemelerini ve yönetmelerini sağlar ve AWS'de Kubernetes dağıtımlarına daha iyi görünürlük sağlar.
AWS ECS İzleme Desteği eklendi
Bu sürümle, AWS ECS İzleme desteği bulut konteyner yönetimini güçlendirmek için tanıtıldı. Bu özellik, kullanıcıların Amazon ECS kümelerini hizmetler, görevler ve konteynerler ile izlemelerini ve yönetmelerini sağlar ve AWS ortamları boyunca gelişmiş operasyonel kontrol ve performans izleme sağlar.
QNAP Storage Watch Support Implemented
QNAP Storage İzleme Desteği depolama yönetim yeteneklerini genişletmek için uygulandı. Kullanıcılar şimdi QNAP depolama sistemlerini platformda daha etkili bir şekilde izleyebilir ve yönetebilirler.
QSAN Storage İzleme Desteği eklendi
Bu sürümle QSAN Storage İzleme desteği depolama yönetim yeteneklerini artırmak için eklenmiştir. Bu yeni özellik, kullanıcıların QSAN depolama sistemlerini daha etkili bir şekilde izlemelerini ve yönetmelerini sağlar.
Proxmox Watch Support Implemented
Proxmox izleme desteği, sanallaştırma yönetimi yeteneklerini genişletmek için uygulandı. Kullanıcılar şimdi Proxmox ortamlarını izleyebilir, sanal altyapı performansı ve sağlıklarına değerli bilgiler kazandırabilir.
Geliştirilmiş Topoloji Görselleştirme İyileştirme
Bu sürümle, Topoloji Görselleştirme, ağ görünürlüğünü artırmak için tanıtıldı. Kullanıcılar artık ağ yapısını daha ayrıntılı ve interaktif topoloji haritalarıyla daha iyi anlayabilir ve analiz edebilir.
NCCM Uyum Raporları eklendi
NCCM Uyum Raporları ağ yapılandırma yönetimini geliştirmek için eklendi. Bu raporlar, örgütlerin ağ cihazlarının standart ve en iyi uygulamalara uymasını sağlar.
Span View APM Explorer'da Tanıdı
APM Explorer'da Span View, uygulama performansı izlemesini artırmak için tanıtıldı. Bu özellik, uygulama izlerini daha kapsamlı bir görünüm sağlar, daha iyi sorun giderme ve performans optimizasyonu sağlar.
SSH Güvenlik Ayarları Tanıdı
Bu sürümle Motadata AIOps, uzaktan erişim güvenliğini artırmak için güvenlik ayarlarını tanıtmaktadır. Kullanıcılar şimdi SSH ile ilgili güvenlik parametrelerini daha etkili bir şekilde yapılandırabilir ve yönetebilir, genel sistem güvenliğini geliştirir.
Uyum ve Güvenlik İzleme İçin Denetim Raporları Tanıdı
Bu sürümle, Motadata AIOps, Denetim Raporlarını uyumluluk ve güvenlik takibi geliştirmek için getiriyor. Bu raporlar sistem faaliyetleri ve kullanıcı eylemlerine ayrıntılı bilgi sağlar, organizasyonların BT ortamları üzerinde daha iyi kontrol sağlar.
"Copy As" Destek OOTB Raporları için Tanıdı
Bu sürümle, OOTB raporları için "Copy As" desteği raporlama esnekliği geliştirmek için tanıtıldı. Kullanıcılar artık kolayca tekrarlanabilir ve kopyalayabilir, özel raporlar oluşturmak için zaman ve çaba tasarrufu yapabilirler.
Güvenlik Vulner yükümlülükleri Adrese
Vulnerable JavaScript Library – DOMPurify 2.5.8 (CVE-2025-26791). Google Chrome Multi Vulner yükümlülükleri.
Motadata ObserveOps Release Notes 8.2.1
Source: Motadata Documentation
→
Source: Motadata Documentation